Pravilo 3-2-1 za backup: kako zaštititi poslovne podatke
Tri kopije, dva uređaja, jedna kopija van firme. Objašnjavamo pravilo 3-2-1, zašto jedna kopija nije dovoljna i kako backup zaštititi od ransomwarea.
Vibika
Većina firmi ozbiljno razmišlja o backupu tek onda kada nešto krene naopako: pokvari se disk na serveru, zaposleni greškom obriše folder sa ugovorima ili ransomware zaključa sve dokumente na mreži. Tada se ispostavi da „imamo backup“ često znači jednu kopiju na eksternom disku koji stoji pored računara i koji niko nije provjerio mjesecima.
Pravilo 3-2-1 je jednostavan i široko prihvaćen okvir koji pomaže da se to izbjegne. Nije vezano za određenog proizvođača niti za određeni program, pa se može primijeniti i u maloj kancelariji i u firmi sa više lokacija.
Šta znači 3-2-1
Američka agencija za sajber sigurnost CISA pravilo opisuje ovako:
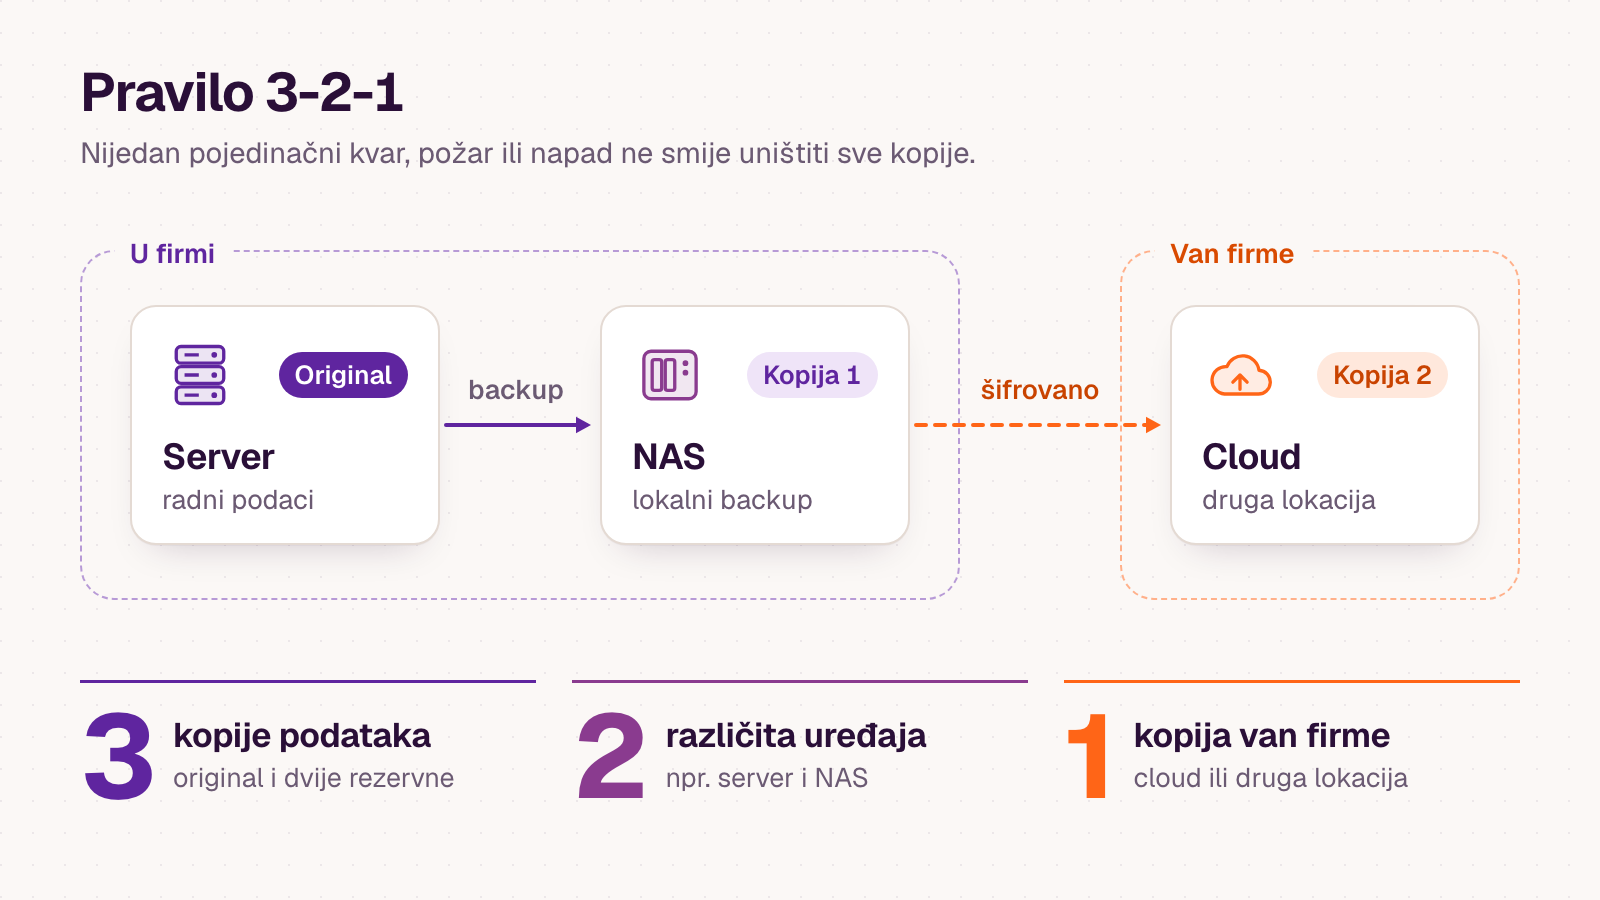
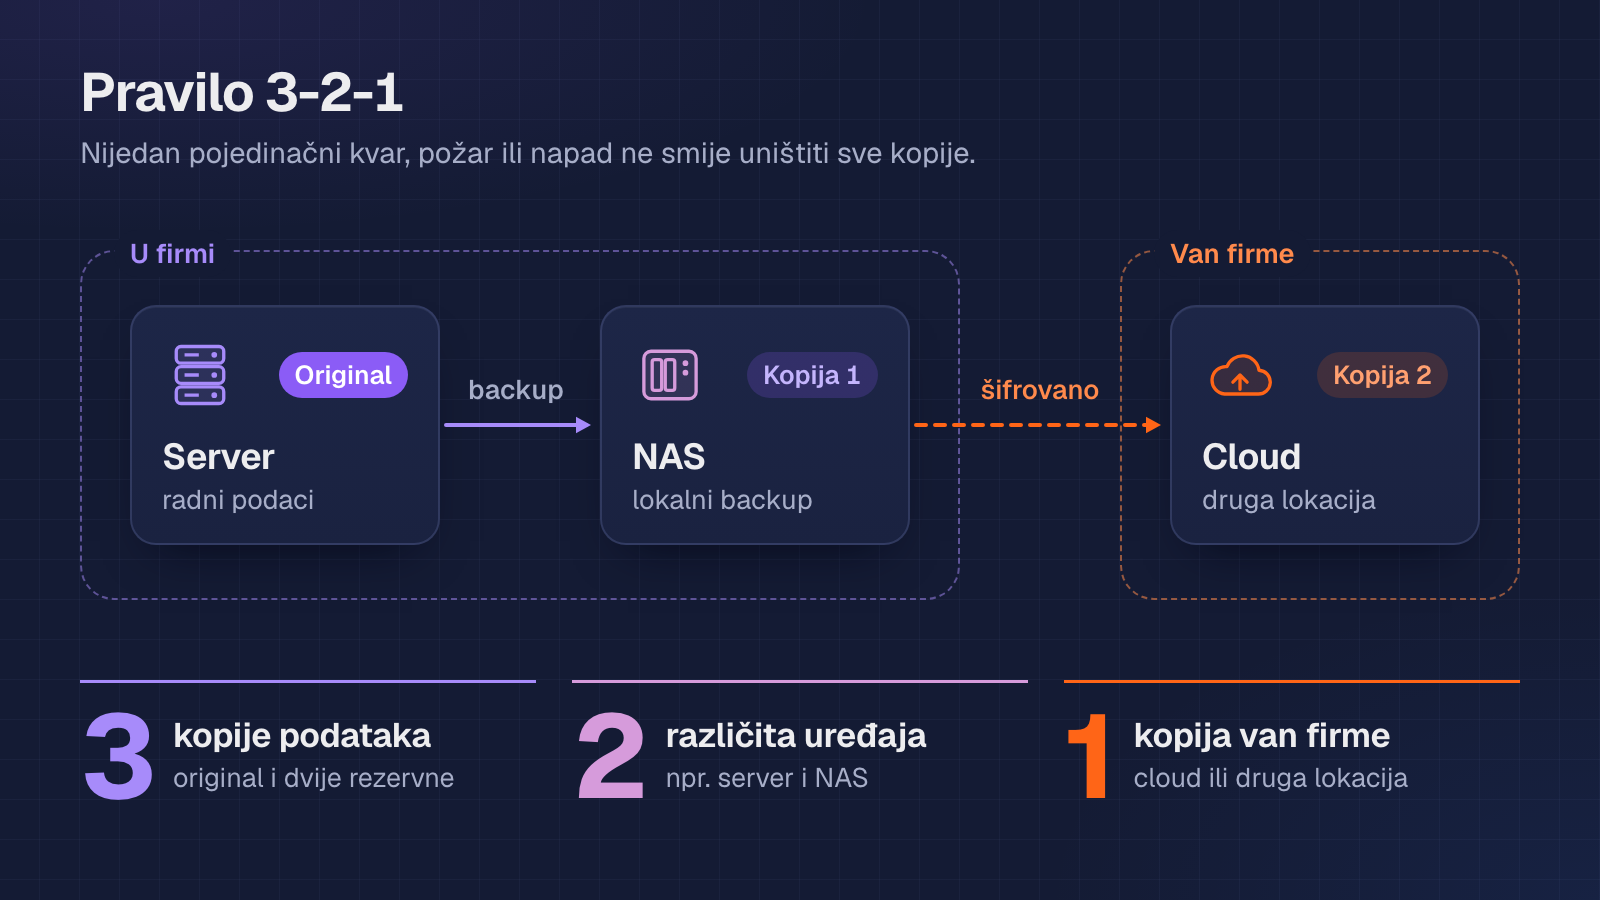
- 3 kopije svakog važnog fajla: original i dvije rezervne kopije;
- 2 različita medija ili uređaja, kako jedan kvar ili jedna vrsta problema ne bi uništila sve kopije;
- 1 kopija van lokacije, odnosno van poslovnog prostora.
Ideja je da nijedan pojedinačni događaj ne može istovremeno uništiti sve kopije podataka. Kvar diska pogađa jedan uređaj. Požar, poplava ili krađa pogađaju jednu lokaciju. Greška zaposlenog ili napad obično pogađa ono što je u tom trenutku dostupno na mreži.
Danas se „dva medija“ u praksi najčešće tumači kao dva odvojena uređaja ili sistema, na primjer server i NAS, a ne nužno dvije različite tehnologije poput diska i trake.
Zašto jedna kopija nije dovoljna
Eksterni disk koji je stalno priključen na računar ili server dijeli sudbinu tog računara. Ako ransomware šifruje podatke, vrlo je vjerovatno da će šifrovati i sve što vidi na priključenom disku. Isto važi za mrežne foldere koji su mapirani na radnim stanicama.
Takođe, kopija koja se čuva u istoj kancelariji ne pomaže ako se desi požar ili provala. Zato je treća kopija, ona van lokacije, suštinski dio pravila, a ne dodatak.
Kako 3-2-1 izgleda u maloj firmi
Jedan realan, a ne preskup raspored mogao bi izgledati ovako:
- Original – podaci na serveru ili na radnim računarima.
- Lokalna kopija – redovan automatski backup na NAS uređaj u kancelariji. Lokalna kopija omogućava brz povraćaj, jer se podaci ne preuzimaju preko interneta.
- Kopija van lokacije – kopija NAS-a ili servera koja se šalje u cloud skladište ili na drugi uređaj na drugoj lokaciji (na primjer u drugu poslovnicu).
Mnogi NAS uređaji imaju ugrađene alate za ovakve scenarije. Synology, na primjer, nudi snimke stanja (snapshots) na Btrfs volumenima, a noviji DSM sistemi podržavaju i nepromjenjive (immutable) snimke koje se tokom zadatog perioda zaštite ne mogu obrisati, čak ni sa administratorskim nalogom. To je korisna dodatna zaštita od ransomwarea i od slučajnog brisanja.
Offline i nepromjenjive kopije
U vodiču #StopRansomware, CISA preporučuje da se čuvaju offline, šifrovane kopije kritičnih podataka i da se redovno testira da li su te kopije dostupne i ispravne u scenariju oporavka. Razlog je jednostavan: napadači koji dobiju pristup mreži često namjerno traže i brišu backup prije nego što pokrenu šifrovanje.
Zbog toga se pravilo 3-2-1 danas često proširuje:
- bar jedna kopija treba da bude offline (fizički ili logički odvojena od mreže) ili nepromjenjiva;
- backup mora biti provjeren, odnosno bez grešaka pri povraćaju.
Otuda varijante poput „3-2-1-1-0“, gdje dodatna jedinica označava offline ili nepromjenjivu kopiju, a nula nula grešaka pri testiranju povraćaja.
Backup nije isto što i sinhronizacija
Česta zabluda je da servisi za sinhronizaciju fajlova zamjenjuju backup. Sinhronizacija je odlična za rad sa više uređaja, ali ona prenosi i promjene koje ne želite: ako se fajl obriše ili šifruje na jednom mjestu, ta promjena se uskoro pojavi svuda. Pravi backup čuva istoriju verzija i omogućava povratak na stanje od prije nekoliko dana ili sedmica.
Šta sve treba obuhvatiti
Prilikom planiranja backupa korisno je napraviti popis onoga što firmi zaista treba da nastavi sa radom:
- dokumenti, ugovori i projektna dokumentacija;
- baze podataka poslovnih aplikacija (knjigovodstvo, evidencije, narudžbe);
- e-pošta, ako se ne čuva kod pouzdanog cloud provajdera sa sopstvenom zaštitom;
- konfiguracije mrežne opreme, servera i virtuelnih mašina;
- web stranica i njena baza podataka.
Za svaku stavku vrijedi odgovoriti na dva pitanja: koliko podataka firma može sebi da dozvoli da izgubi (na primjer rad od jednog dana) i koliko dugo može da radi bez tog sistema. Od odgovora zavise učestalost backupa i način povraćaja.
Kontrolna lista
- Postoje najmanje tri kopije važnih podataka.
- Kopije su na najmanje dva odvojena uređaja ili sistema.
- Jedna kopija je van poslovnog prostora.
- Bar jedna kopija je offline ili nepromjenjiva.
- Backup se pokreće automatski, bez oslanjanja na nečije pamćenje.
- Pristup backup sistemu imaju samo ovlaštene osobe, sa posebnim nalozima i jakim lozinkama.
- Obavještenja o neuspjelom backupu stižu nekome ko će ih pročitati.
- Povraćaj podataka se povremeno testira na stvarnom primjeru.
- Postoji kratko pisano uputstvo šta se radi u slučaju gubitka podataka.
Najvažniji korak: test povraćaja
Backup koji nikada nije testiran je samo pretpostavka. Dovoljno je povremeno izabrati nekoliko fajlova ili cijelu virtuelnu mašinu i provjeriti da li se mogu vratiti i da li su ispravni. Tek tada firma zaista zna koliko joj je potrebno vremena da nastavi sa radom poslije incidenta.
Kako vam možemo pomoći
Planiranje, postavljanje i nadzor backupa dio su naše usluge sistemske i serverske administracije. Ako želite da provjerite da li vaši podaci zaista prate pravilo 3-2-1, pošaljite nam upit i dogovorićemo kratke konsultacije.