Wi-Fi je u većini firmi postao glavni način povezivanja: laptopovi, telefoni, štampači, kamere, pa i uređaji posjetilaca. Upravo zato je bežična mreža često i najlakši put do poslovnih podataka ako nije dobro podešena. Dobra vijest je da većina važnih mjera ne zahtijeva skupu opremu, nego pravilnu konfiguraciju i malo discipline.
Zašto je Wi-Fi posebno osjetljiv
Kablovska mreža završava se u zidu kancelarije. Wi-Fi signal prolazi kroz zidove i dopire do hodnika, parkinga i susjednih prostorija. Svako ko je u dometu može pokušati da se poveže, pogodi lozinku ili iskoristi slabost u starijim protokolima. Zbog toga NIST u preporukama za bežične mreže (SP 800-153) naglašava standardizovanu sigurnosnu konfiguraciju svih pristupnih tačaka i razdvajanje mreža sa različitim nivoom povjerenja.
WPA3: savremeni standard zaštite
Wi-Fi Alliance je 2018. godine predstavio WPA3, nasljednika WPA2 standarda. Najvažnije novine za firme su:
- WPA3-Personal koristi protokol SAE (Simultaneous Authentication of Equals), koji znatno otežava pogađanje lozinke, uključujući isprobavanje lozinki „van mreže“ na osnovu presretnutog saobraćaja;
- WPA3-Enterprise namijenjen je mrežama gdje se svaki korisnik prijavljuje sopstvenim nalogom, a nudi i režim sa kriptografskom snagom ekvivalentnom 192 bita za osjetljivija okruženja;
- WPA3 mreže obavezno koriste zaštićene upravljačke okvire (PMF), što otežava neke napade prekidanja veze.
U praksi, ako oprema i uređaji to podržavaju, WPA3 treba da bude podrazumijevani izbor. Kada u firmi još postoje stariji uređaji koji ne podržavaju WPA3, često se koristi prelazni režim (WPA2/WPA3) ili se ti uređaji izdvoje u posebnu mrežu. Odluku je dobro donijeti svjesno, a ne ostaviti fabrička podešavanja.
Lozinka ili pojedinačni nalozi
Za manju kancelariju zajednička lozinka (WPA3-Personal) može biti dovoljna, uz nekoliko pravila:
- lozinka treba da bude duga i jedinstvena, a ne naziv firme ili broj telefona;
- lozinku treba promijeniti kada neko napusti firmu;
- zaposleni ne treba da je dijele sa posjetiocima.
U firmama sa više zaposlenih vrijedi razmotriti Enterprise režim (802.1X), gdje se svako prijavljuje svojim korisničkim nalogom. Tada se pristup jednoj osobi može ukinuti bez mijenjanja lozinke svima ostalima.
Gostujuća mreža
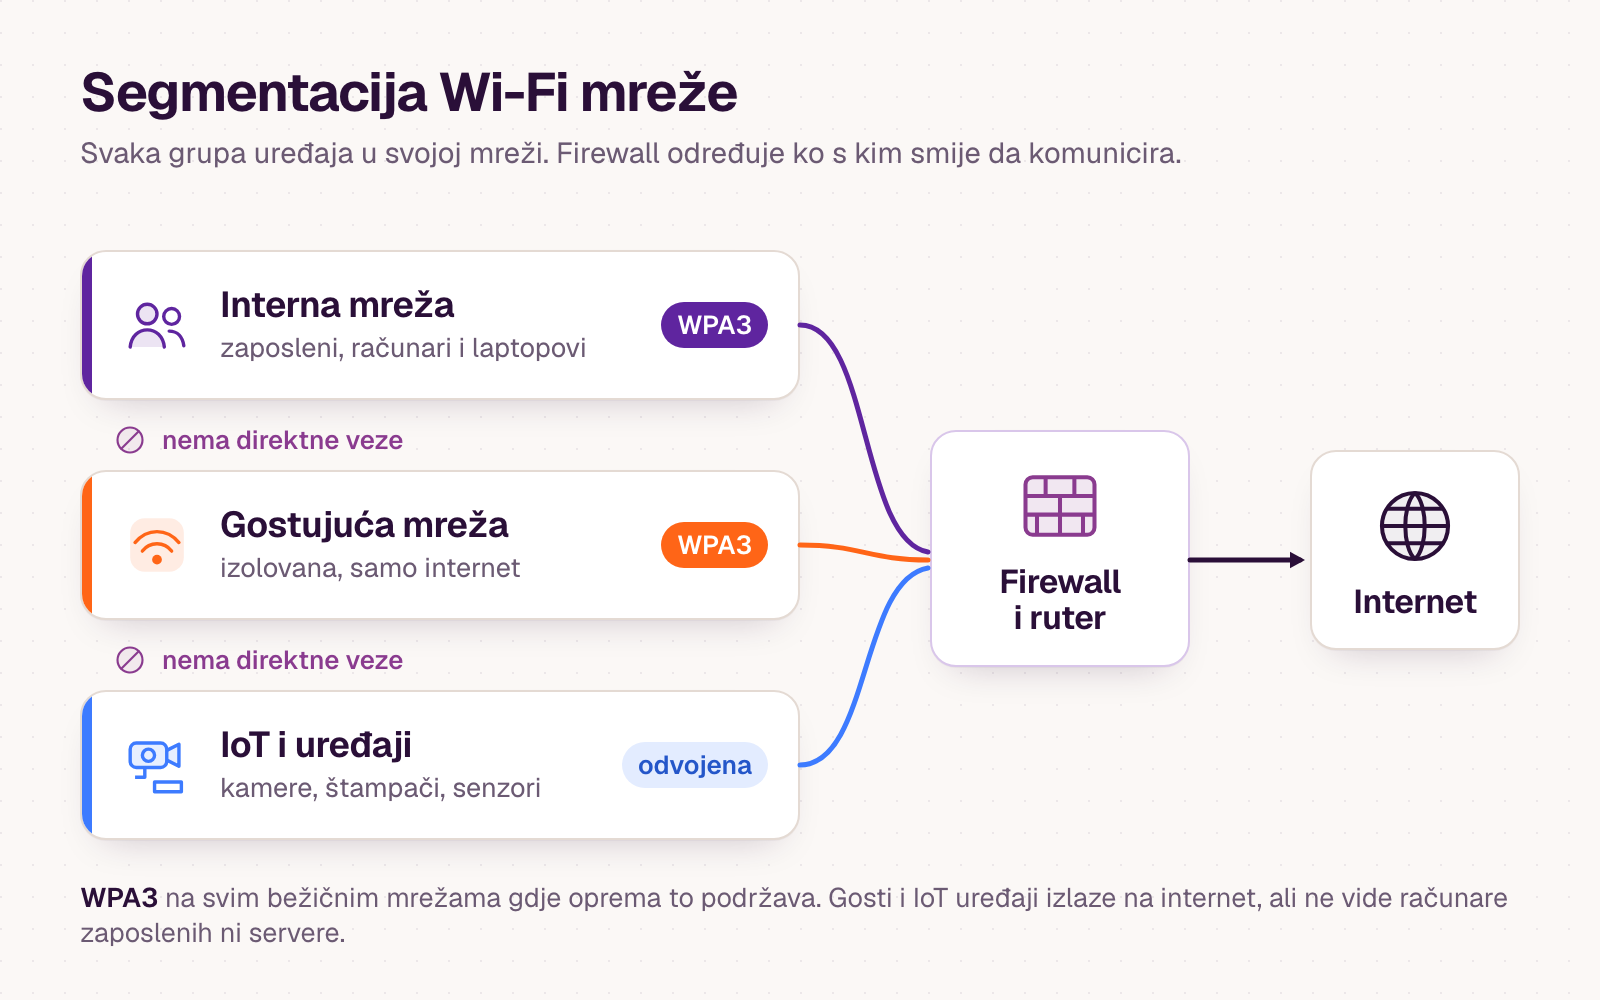
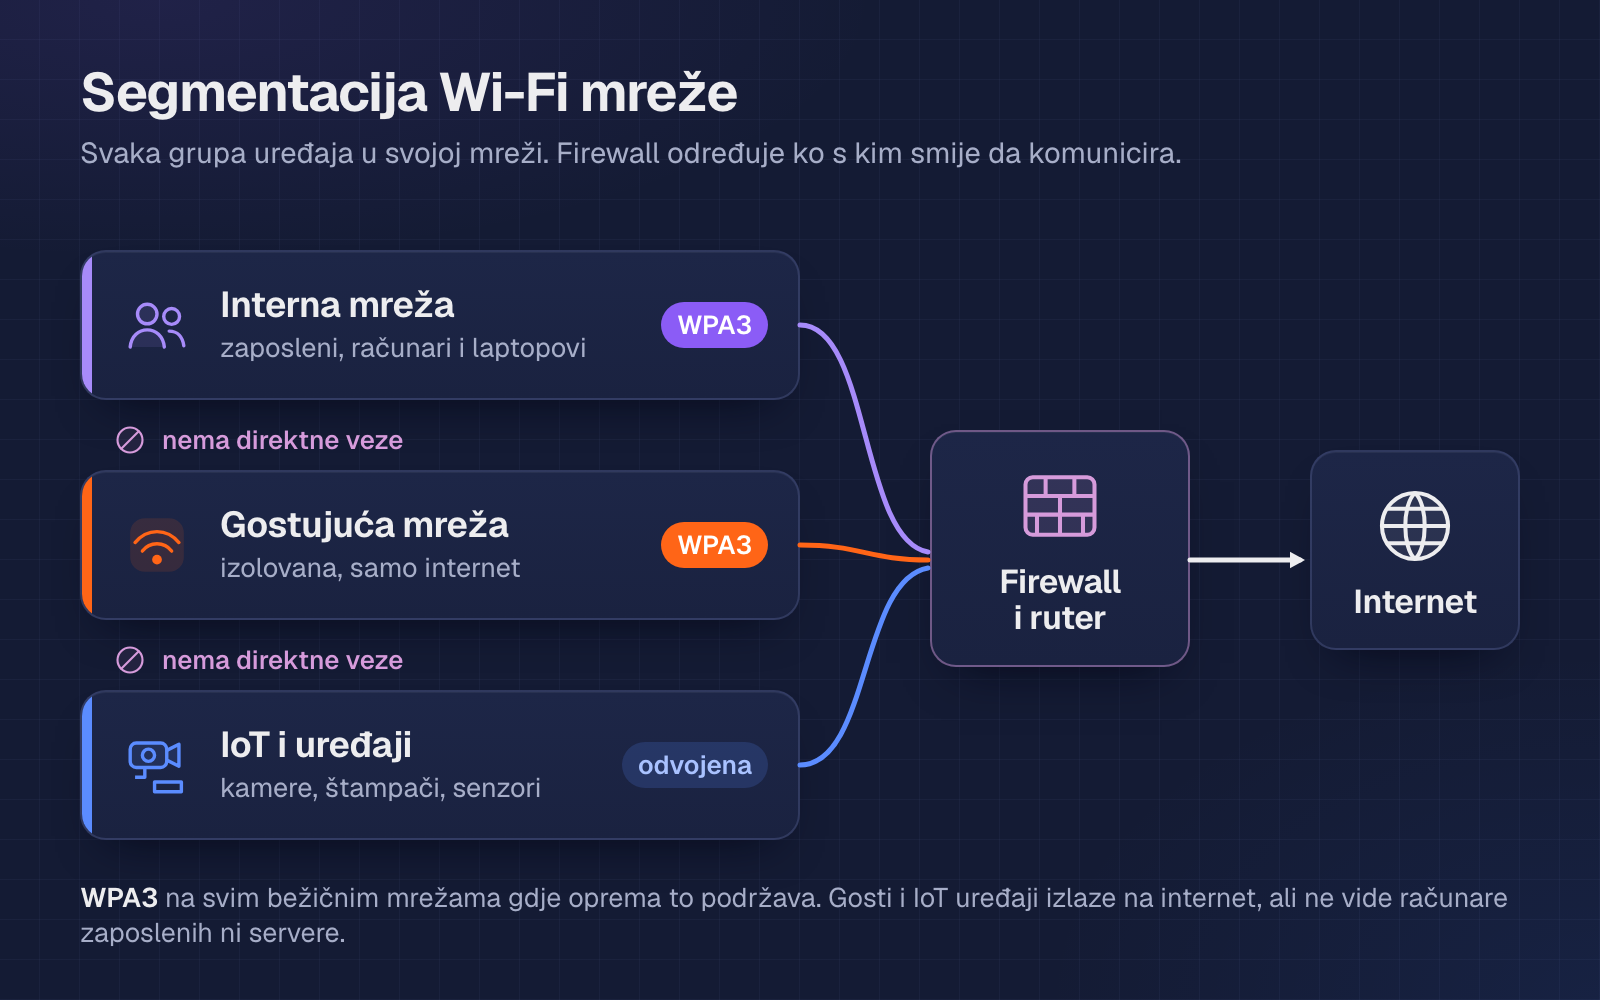
Posjetioci, klijenti i lični telefoni zaposlenih ne treba da budu u istoj mreži kao server, NAS i računovodstveni računari. Gostujuća mreža treba da:
- ima zaseban naziv (SSID) i zasebnu lozinku ili portal za prijavu;
- bude u posebnom mrežnom segmentu (VLAN) koji ima pristup samo internetu;
- ima uključenu izolaciju klijenata, kako uređaji gostiju ne bi mogli međusobno da komuniciraju.
Proizvođači profesionalne opreme ovo direktno podržavaju. Ubiquiti u preporukama za UniFi gostujuće mreže navodi upravo kombinaciju izolacije mreže (odvajanje od ostalih VLAN-ova) i izolacije klijenata. Slične mogućnosti postoje i kod MikroTik i Cisco opreme.
Segmentacija: ne mora sve biti u jednoj mreži
Isti princip važi i unutar firme. Korisno je razdvojiti bar nekoliko grupa uređaja:
- zaposleni – računari i laptopovi sa pristupom internim resursima;
- serveri i skladište – dostupni samo onima kojima su potrebni;
- VoIP telefoni – zbog stabilnosti i kvaliteta poziva;
- kamere, štampači i „pametni“ uređaji – koji se rijetko ažuriraju i ne treba da vide ostatak mreže;
- gosti – samo internet.
Ako jedan uređaj bude kompromitovan, segmentacija ograničava koliko daleko napadač može stići. Pravila o tome ko s kim smije da komunicira podešavaju se na ruteru ili firewallu.
Isključite WPS
WPS (Wi-Fi Protected Setup) je funkcija za „jednostavno povezivanje“ pomoću PIN-a ili dugmeta. CERT/CC je još 2011. objavio da je WPS PIN podložan napadu pogađanjem, jer se broj potrebnih pokušaja dizajnom svodi na svega oko 11.000. Preporuka je da se WPS isključi u podešavanjima rutera ili pristupne tačke.
Upravljanje i ažuriranje opreme
Sigurnost mreže ne završava se podešavanjem lozinke:
- administratorski pristup ruterima i pristupnim tačkama zaštitite jakom lozinkom i ne ostavljajte fabričke naloge;
- upravljački interfejs ne treba da bude dostupan sa interneta niti iz gostujuće mreže;
- redovno instalirajte firmware ispravke koje proizvođač objavljuje;
- vodite evidenciju opreme, lokacija i podešavanja, kako bi promjene bile pregledne.
Kontrolna lista
- Koristi se WPA3 gdje god oprema i uređaji to podržavaju.
- Lozinka je duga, jedinstvena i mijenja se kada neko napusti firmu.
- Gosti su u posebnoj mreži sa pristupom samo internetu i uključenom izolacijom klijenata.
- Serveri, kamere, štampači i telefoni su u odvojenim segmentima.
- WPS je isključen.
- Fabričke administratorske lozinke su promijenjene.
- Upravljanje opremom nije dostupno sa interneta ni iz gostujuće mreže.
- Firmware opreme je ažuran.
Kako vam možemo pomoći
Dizajn mreže, podešavanje Wi-Fi-ja, gostujućih mreža, VLAN segmentacije i firewalla dio su naše usluge mrežne administracije. Ako želite da provjerimo postojeću mrežu ili planirate novu, pišite nam.